
 Syslog é um
padrão de registro de dados de computador. É usado em redes de computadores baseadas em TCP/IP.
O protocolo Syslog é simples. O remetente envia uma mensagem curta (no máximo 1024 bytes) ao destinatário, por UDP ou TCP. O Syslog serve à administração de computadores e à auditoria de segurança. É suportado por muitos dispositivos (impressoras, roteadores) e receptores em várias plataformas. Por isso, o syslog reúne logs de sistemas diferentes em um repositório central.
O 10-Strike Network Monitor recebe mensagens Syslog e alerta o administrador da rede de várias formas. Para ativar o recebimento, selecione o menu "Monitoring | Syslog monitoring ". Na janela Syslog Monitoring , escolha Receive all Syslog records ou Receive records satisfying filters (e configure os filtros). Também é possível alterar a Port de recebimento. A porta padrão do Syslog é UDP 514.

Fig. 1: Janela Syslog Monitoring
Se muitos dispositivos enviam Syslog na rede, configure um filtro para deixar de fora mensagens desnecessárias. Selecione Receive records satisfying at least one condition e clique em Add.

Fig. 2: Janela Syslog filter parameters
Por exemplo, para receber Syslog de um único host, selecione Sender's IP address e informe o IP. Com a opção Text, o programa procura o texto em cada mensagem e alerta só quando o texto está presente.
Para configurar as notificações dos registros Syslog recebidos, use o botão Configure alerts... (veja a Fig. 1).
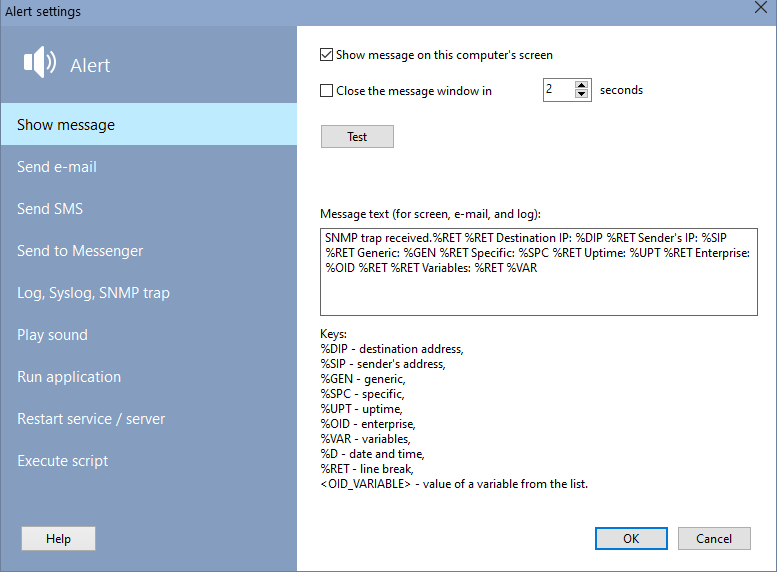
Fig. 3: Janela Alert settings
Os métodos de notificação são os mesmos da criação e da configuração das verificações de monitoramento.
Depois de ativar o recebimento de Syslog e configurar as opções, feche as janelas. O recebimento continua em segundo plano.
Requisitos: Windows XP/Vista/7/8.1/10/11, Server 2003/2008/2012/2016/2019/2022.


