
Konfiguration der Freigabe-Zugriffsüberwachung zum Erkennen von Benutzern, die Dateien löschen oder erstellen
Das Programm kann standardmäßig nicht erkennen, welcher Benutzer eine Datei gelöscht oder erstellt hat. Dazu muss die Zugriffsüberwachung (Audit) für diese Freigabe aktiviert werden. Das erfolgt in zwei Schritten:
1. Audit-Gruppenrichtlinie im System konfigurieren
Führen Sie den Befehl gpedit.msc aus (Win+R oder Start -> Ausführen…): Richtlinie „Lokaler Computer“ – „Computerkonfiguration“ – „Windows-Einstellungen“ – „Sicherheitseinstellungen“ – „Lokale Richtlinien“ – „Überwachungsrichtlinien“ – Doppelklick auf „Objektzugriffsversuche überwachen“. Die Überwachung nur erfolgreicher Zugriffe reicht aus. Das Programm führt diesen Schritt automatisch aus, wenn Sie auf die Schaltfläche „Überwachung für den angegebenen Ordner aktivieren“ klicken.
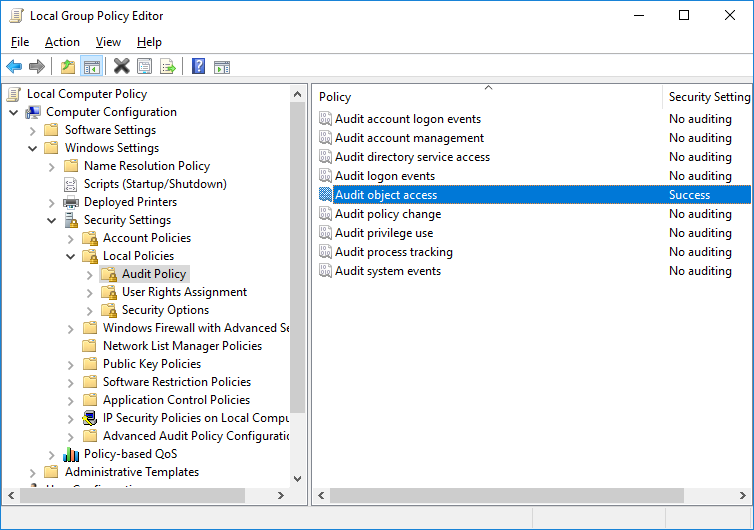
2. Überwachung für die erforderlichen Ordner aktivieren
Gehen Sie wie folgt vor:
1) Öffnen Sie den Eigenschaften-Dialog für einen Ordner, den Sie überwachen möchten. Dieser Dialog wird automatisch geöffnet, wenn Sie auf die Schaltfläche „Überwachung für den angegebenen Ordner aktivieren“ klicken.
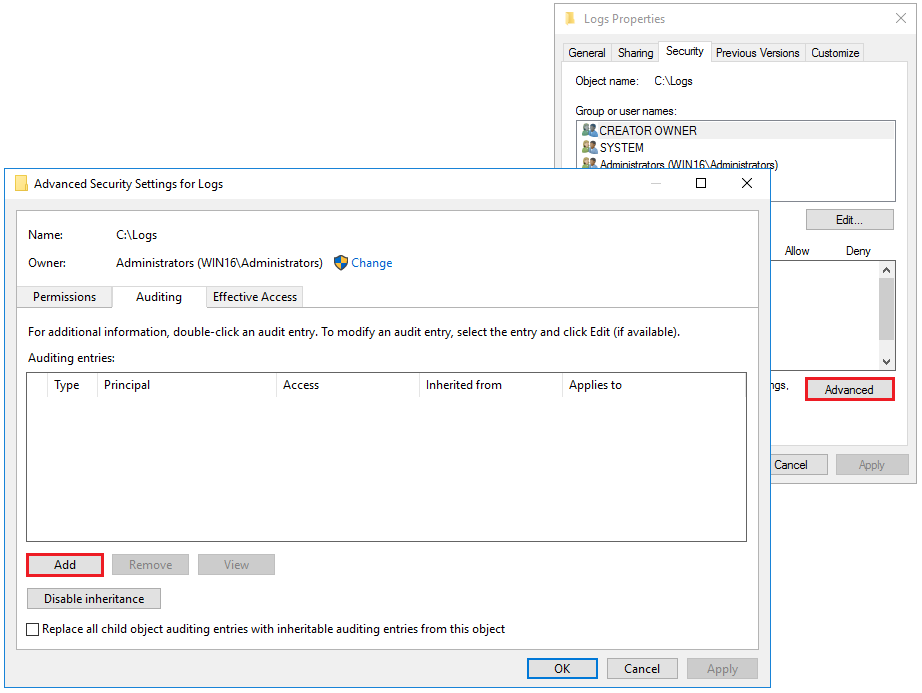
2) Wechseln Sie zur Registerkarte Sicherheit und klicken Sie auf Erweitert. Öffnen Sie die Registerkarte Überwachung und klicken Sie auf Hinzufügen.
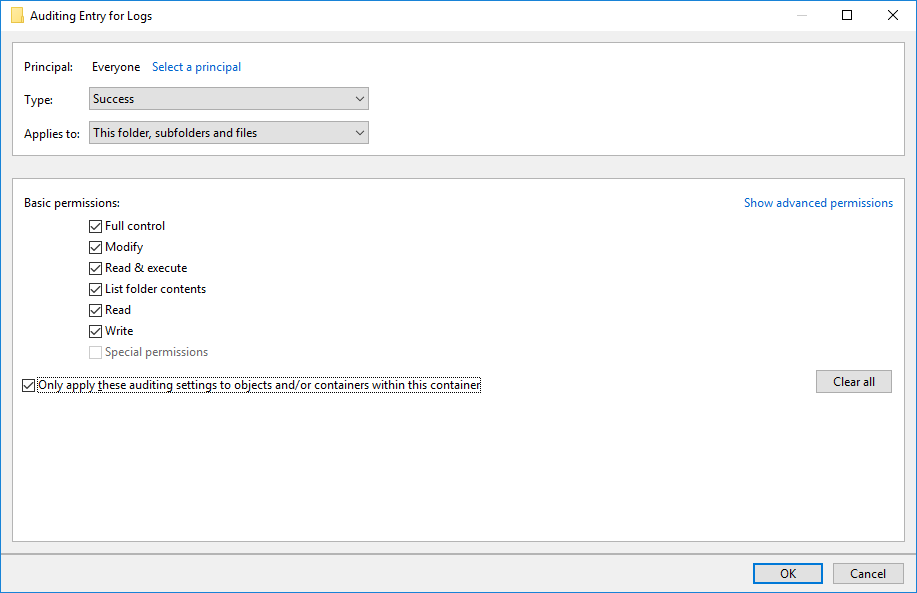
3) Im Fenster Überwachungseintrag für… wählen Sie Objekt. Klicken Sie auf Objekt auswählen; der Standarddialog zur Benutzerauswahl wird angezeigt.
4) Im Dialog zur Benutzerauswahl klicken Sie auf Erweitert…
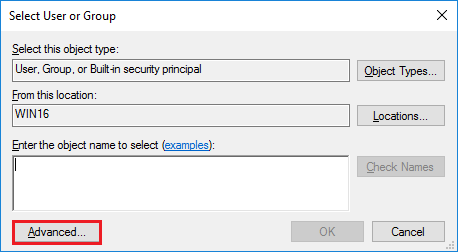
und dann auf Suchen…, um die vollständige Systembenutzerliste anzuzeigen. Wählen Sie Jeder (Everyone) und klicken Sie auf OK.
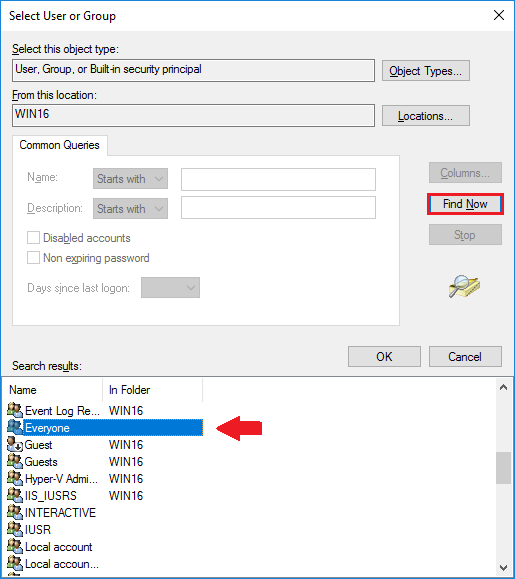
5) Kehren Sie zum Dialog Überwachungseintrag für… zurück und wählen Sie die Ereignisse aus, die das System für Dateioperationen im Ordner überwachen soll. Übernehmen Sie die Änderungen nacheinander in allen geöffneten Dialogen.
Die Konfiguration der Überwachung für den Ordner ist damit abgeschlossen. Windows fügt für die ausgewählten Dateioperationen in diesem Ordner Einträge in das Ereignisprotokoll ein. Wenn Dateien im Ordner gelöscht oder erstellt werden, liest das Programm das Ereignisprotokoll und erhält zusätzliche Informationen zu den verbundenen Benutzern, die die überwachten Operationen ausgeführt haben.
Bitte beachten Sie, dass das System für eine einzelne Dateioperation mehr als 10 Einträge in das Ereignisprotokoll schreibt. Das Ereignisprotokoll kann daher schnell anwachsen; wir empfehlen, seine Größe in den Ereignisprotokoll-Einstellungen zu begrenzen und im Blick zu behalten.