
 Syslog ist ein Standard für die Protokollierung von Computerdaten. Er wird in TCP/IP-basierten Computernetzwerken verwendet.
Das Syslog-Protokoll ist einfach. Ein Sender sendet eine kurze Nachricht (nicht länger als 1024 Bytes) an einen Empfänger. Die Nachricht kann über UDP oder TCP gesendet werden. Syslog kann für die Systemverwaltung und Sicherheitsprüfung eingesetzt werden. Es wird von einer großen Vielfalt an Geräten (z. B. Druckern und Routern) und Empfängern auf vielen Plattformen unterstützt. Daher lässt sich Syslog nutzen, um Protokolldaten vieler unterschiedlicher Systeme in einem zentralen Repository zu integrieren.
10-Strike Network Monitor kann Syslog-Nachrichten empfangen und den Netzwerkadministrator auf verschiedene Weise benachrichtigen. Zur Aktivierung der Syslog-Empfangsfunktion wählen Sie den Menüpunkt „Monitoring | Syslog monitoring“. Im Fenster Syslog Monitoring konfigurieren Sie, ob das Programm alle Syslog-Einträge empfangen oder Einträge empfangen soll, die Filterbedingungen erfüllen (und diese Filter einrichten). Hier können Sie auch den Syslog-Empfangs-Port ändern. Der Standard-Syslog-Port ist UDP 514.

Abb. 1: Das Fenster Syslog Monitoring
Senden viele Geräte in Ihrem Netzwerk Syslog-Nachrichten, können Sie einen Filter konfigurieren, der unnötige und unwichtige Nachrichten herausfiltert. Wählen Sie dazu die Option Receive records satisfying at least one condition und klicken Sie auf Add.

Abb. 2: Das Fenster Syslog filter parameters
Um beispielsweise Syslog-Einträge nur von einem Host zu empfangen, wählen Sie die Option Sender's IP address und geben die IP-Adresse des Hosts an. Mit der Option Text sucht das Programm den eingegebenen Text in jeder empfangenen Nachricht und alarmiert nur, wenn der Text in der Nachricht enthalten ist.
Zur Konfiguration der Benachrichtigungen für empfangene Syslog-Einträge klicken Sie auf Configure alerts... (siehe Abb. 1).
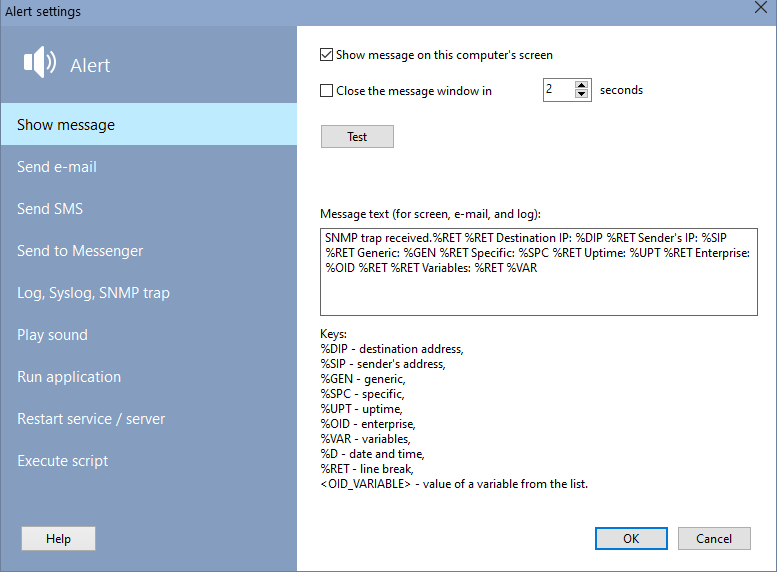
Abb. 3: Das Fenster Alert settings
Die Benachrichtigungsmethoden sind dieselben wie beim Hinzufügen und Konfigurieren von Überwachungsprüfungen.
Nach Aktivierung des Syslog-Empfangs und Konfiguration der Einstellungen können Sie diese Fenster schließen. Die Syslog-Empfangsfunktion läuft im Hintergrund weiter.
Anforderungen: Windows XP/Vista/7/8.1/10/11, Server 2003/2008/2012/2016/2019/2022 werden unterstützt.


