
Configuración de auditoría de acceso a recursos compartidos para detectar usuarios que eliminan o crean archivos
De forma predeterminada, el programa no puede detectar qué usuario eliminó o creó un archivo. Es necesario activar la auditoría de acceso para ese recurso compartido. Puede hacerlo en dos pasos:
1. Configurar la directiva de grupo de auditoría en el sistema
Ejecute el comando gpedit.msc (pulse Win+R o haga clic en Inicio -> Ejecutar...): Directiva «Equipo local» – «Configuración del equipo» – «Configuración de Windows» – «Configuración de seguridad» – «Directivas locales» – «Directiva de auditoría» – haga doble clic en «Auditar el acceso a objetos». Basta con monitorear solo los accesos correctos. El programa realiza este paso automáticamente cuando hace clic en el botón «Habilitar auditoría para la carpeta especificada».
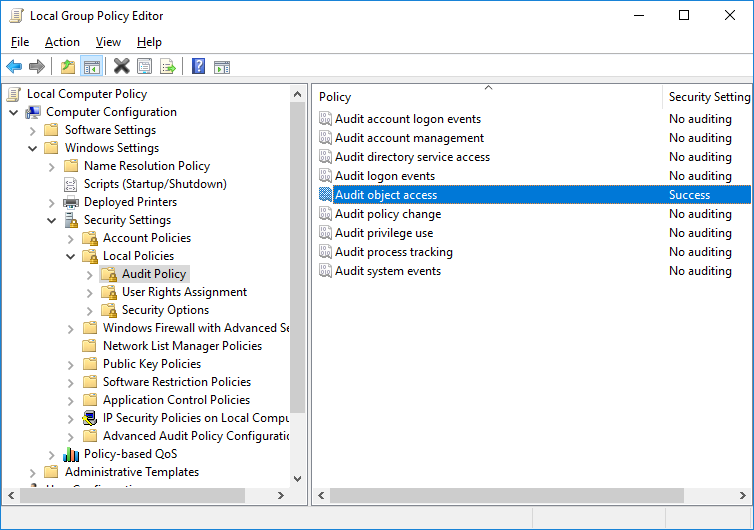
2. Habilitar la auditoría para las carpetas necesarias
Haga lo siguiente:
1) Abra el cuadro de diálogo de propiedades de la carpeta que desea monitorear. Este diálogo se abre automáticamente al hacer clic en «Habilitar auditoría para la carpeta especificada».
2) Vaya a la pestaña Seguridad y haga clic en Opciones avanzadas. Abra la pestaña Auditoría y haga clic en Agregar.
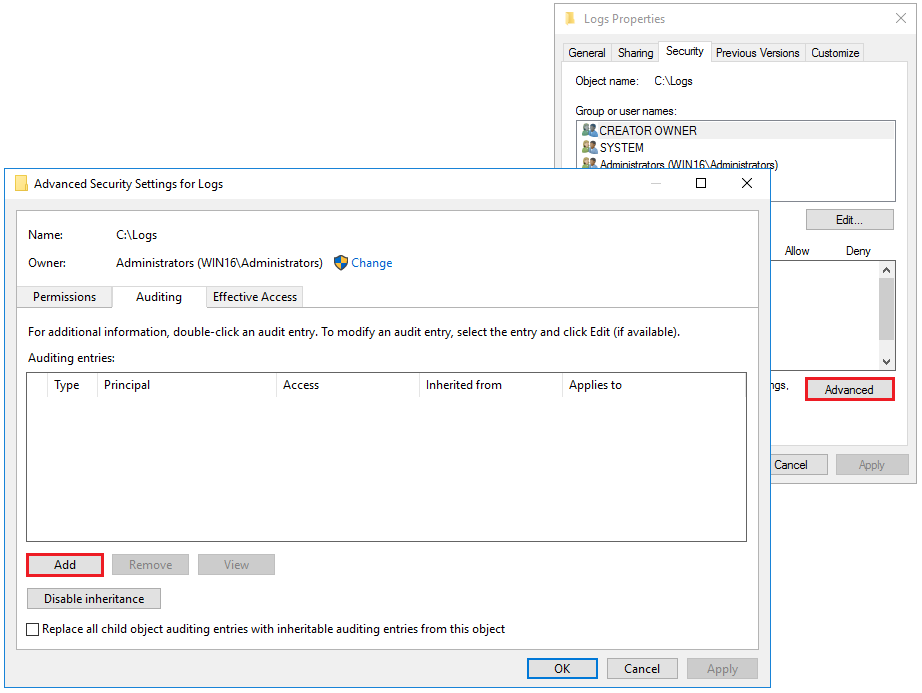
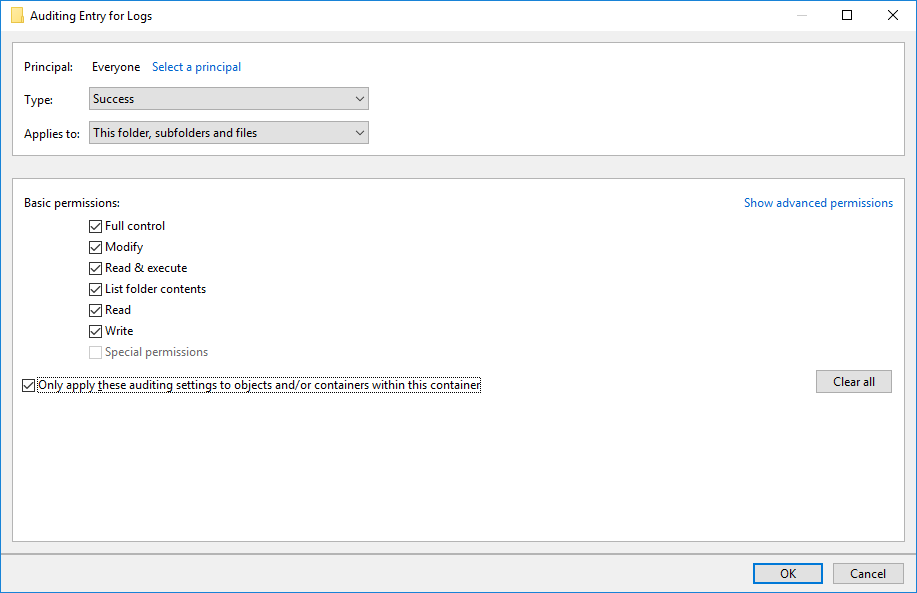
3) En la ventana Entrada de auditoría para..., seleccione Objeto. Haga clic en Seleccionar un objeto y se mostrará el diálogo estándar de selección de usuarios.
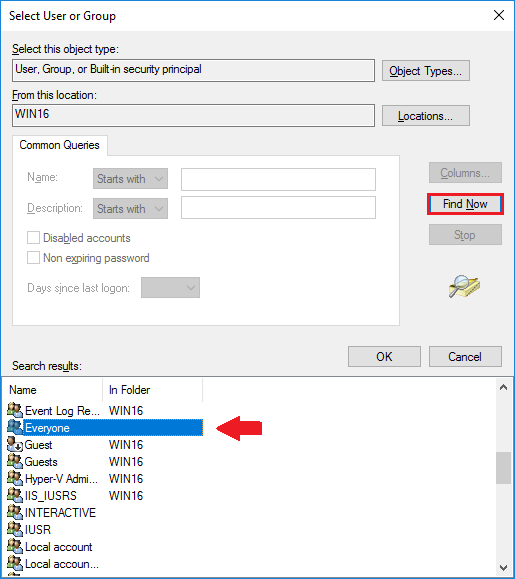
4) En el diálogo de selección de usuarios, haga clic en Avanzadas...
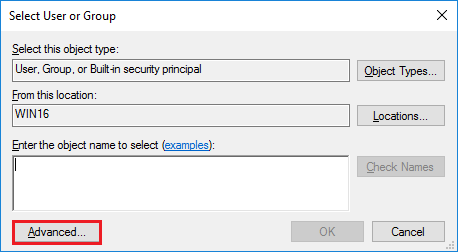
y luego en Buscar... para mostrar la lista completa de usuarios del sistema. Seleccione Everyone (Todos) y haga clic en Aceptar.
5) Vuelva al diálogo Entrada de auditoría para... y seleccione los eventos que el sistema debe auditar para las operaciones con archivos en la carpeta. Aplique los cambios en todos los diálogos abiertos, uno por uno.
La configuración de auditoría de la carpeta ha finalizado. Windows agregará registros al Registro de eventos para las operaciones de archivo seleccionadas en esta carpeta. Cuando se eliminen o creen archivos en la carpeta, el programa leerá el Registro de eventos y obtendrá información adicional sobre los usuarios conectados que ejecutaron las operaciones monitoreadas.
Tenga en cuenta que el sistema genera más de 10 registros en el Registro de eventos por una sola operación de archivo. El Registro de eventos puede crecer con rapidez, por lo que recomendamos limitar su tamaño en la configuración del Registro de eventos y supervisarlo.