
 Syslog é um
padrão de registro de dados de computadores. É usado em redes baseadas no protocolo TCP/IP.
O protocolo Syslog é simples. O remetente envia uma mensagem curta (de até 1024 bytes) ao destinatário. A mensagem pode ir por UDP ou TCP. O Syslog serve para administração de sistemas e auditoria de segurança. É suportado por muitos dispositivos (impressoras, roteadores) e por receptores em várias plataformas. Por isso, o syslog reúne os logs de sistemas diferentes em um repositório central.
O 10-Strike Network Monitor recebe mensagens Syslog e alerta o administrador da rede por vários métodos. Para ativar a recepção, escolha o item "Monitoring | Syslog monitoring ". Na janela Syslog Monitoring , defina se o programa deve Receive all Syslog records ou Receive records satisfying filters (e configure esses filtros). Aqui também se altera a Port de recepção. A porta Syslog padrão é UDP 514.
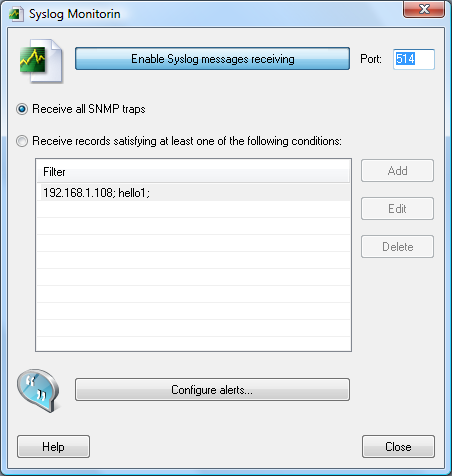
Fig. 1: janela de Syslog Monitoring
Se muitos dispositivos enviam mensagens Syslog na rede, configure um filtro para deixar de fora mensagens desnecessárias. Para isso, escolha Receive records satisfying at least one condition e clique em Add.
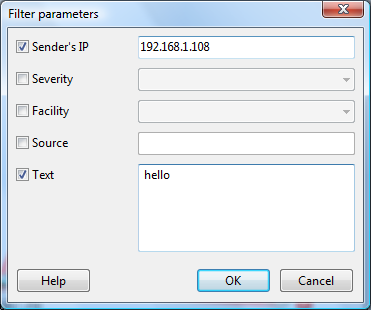
Fig. 2: janela de Syslog filter parameters
Por exemplo, para receber registros Syslog de um único host, escolha Sender's IP address e informe o IP. Se você escolher Text, o programa procura o texto em cada mensagem recebida e alerta só quando o texto está na mensagem.
Para configurar as notificações dos registros Syslog recebidos, clique em Configure alerts... (veja a Fig. 1).
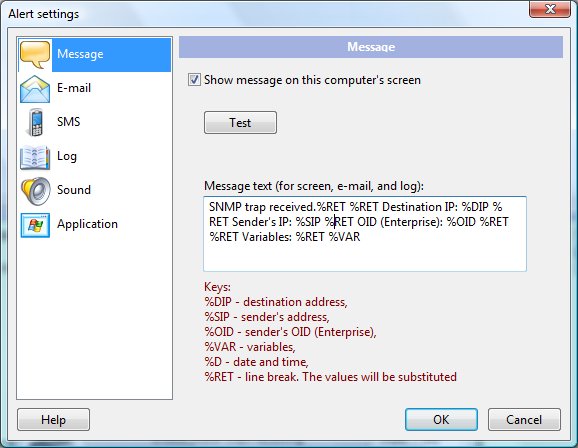
Fig. 3: janela de Alert settings
Os métodos de notificação são os mesmos de quando você inclui e configura verificações de monitoramento.
Depois de ativar a recepção Syslog e ajustar as configurações, você pode fechar estas janelas. A recepção continua em segundo plano.
 Baixar 10-Strike Network Monitor — versão de avaliação
 Preços | Comprar agora
Requisitos: Windows XP/Vista/7/8.1/10/11, Server 2003/2008/2012/2016/2019/2022.


