
O programa monitora hosts com ICMP ping. O ICMP ping é a verificação de disponibilidade remota mais usada.
Uma consulta ICMP (Internet Control Message Protocol) é o jeito mais simples de saber se um host responde na rede. O comando ping é conhecido por administradores de redes Windows e UNIX. Com ele, um host envia requisições (ICMP Echo Request) pelo protocolo ICMP ao host indicado e recebe as respostas (ICMP Echo Reply). O tempo entre o envio e a resposta (Round Trip Time, RTT) mostra o atraso de ida e volta na rota e a taxa de perda de pacotes. Em outras palavras, o ping mede a carga dos canais e dos nós intermediários.
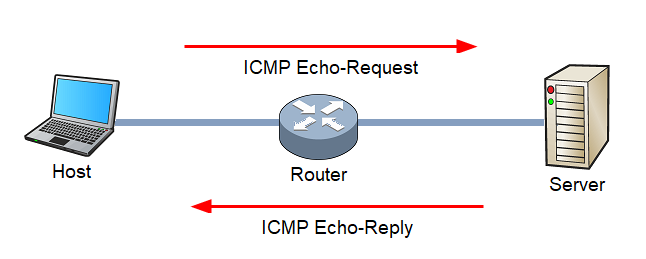
Uma requisição ICMP comum tem 64 bytes (sem o cabeçalho IP). O tamanho total do pacote não passa de 65535 bytes.
Se o host não responde às requisições ICMP, pode significar o seguinte:
- o host está desligado, ou o sistema operacional não inicializa ou travou.
- o host (ou um roteador intermediário) bloqueia o ICMP Echo Reply ou ignora o ICMP Echo Request.
Por isso, requisições ICMP nem sempre dizem o estado real do host (no ar/fora do ar). Outra limitação é que o ICMP ping não avalia os serviços em execução. Um servidor de e-mail pode responder ao ICMP com o serviço de e-mail parado. Ainda assim, o ping continua o modo mais rápido e usado para avaliar a disponibilidade de um host remoto. É o mecanismo básico do monitoramento sem agente em muitos programas. E o comando ping é uma das principais ferramentas de diagnóstico em redes TCP/IP. Está em todos os sistemas operacionais modernos.
Como habilitar o ICMP ping?
O ICMP pode estar proibido no sistema (bloqueado pelo firewall). Para liberar, faça o seguinte:
No Windows:
- Abra uma linha de comando com direitos de administrador.
- Digite o comando:
netsh advfirewall firewall add rule name="ICMP Allow“ protocol=icmpv4:8,any dir=in action=allow
No lugar da linha de comando, o PowerShell também serve:
Set-NetFirewallRule -Name FPS-ICMP-ERQ-In -Enabled True -Profile Any -Action Allow
Esses comandos criam uma regra de firewall que aceita requisições ICMP de entrada.
No Linux:
Por padrão, as distribuições Linux também aceitam requisições ICMP de entrada. Se estiverem desativadas, estes comandos, como root, as habilitam de novo:
iptables -I INPUT -p icmp --icmp-type echo-request -j ACCEPT
iptables -I OUTPUT -p icmp --icmp-type echo-reply -j ACCEPT
Monitoramento por ICMP ping
O 10-Strike Network Monitor (Pro) acompanha o status dos hosts pelo protocolo ICMP. Ao criar um host, uma verificação ICMP ping já entra por padrão. A varredura da rede também gera essas verificações para os hosts encontrados. Na primeira execução, depois da instalação e da varredura, a base de monitoramento já nasce com os hosts em ping.
Para incluir uma verificação ICMP ping nova, faça o seguinte no programa:
1. Selecione um host na lista de monitoramento. Use o item de menu Checks -> Add check.
2. Selecione o tipo de verificação ICMP ping availability.
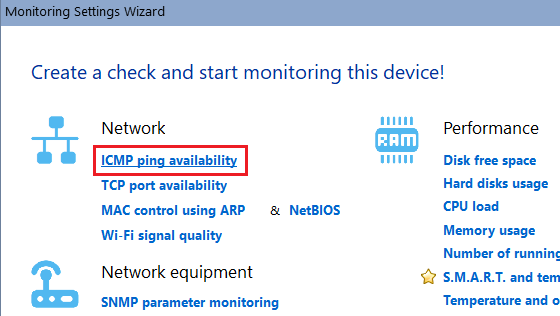
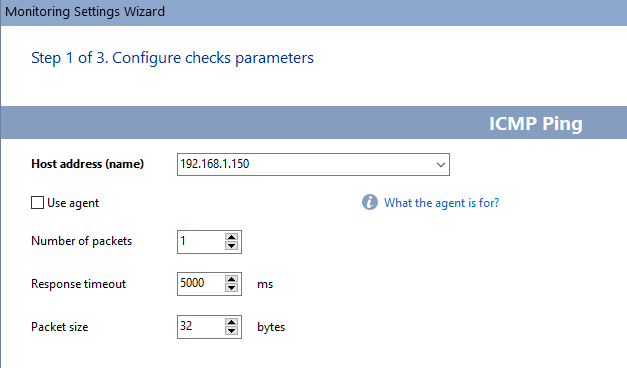
3. Configure os parâmetros do ping, ou deixe os padrões:
- Number of packets. É a quantidade de pacotes ICMP ping enviados ao host remoto em uma verificação. Mais de um pacote reduz o risco de um estado falso se um pacote se perder. Quanto mais pacotes, mais tempo a verificação leva.
- Response timeout (em milissegundos). É o tempo de espera pela resposta do host. Sem resposta nesse prazo, a verificação é considerada com falha.
- Packet size. É o tamanho do pacote ICMP, em bytes.
Na verificação ICMP ping dá para trabalhar por um agente (só na versão Pro). Assim entram dispositivos ligados localmente a um host remoto. Serve, por exemplo, para monitorar DVRs conectados a um computador.
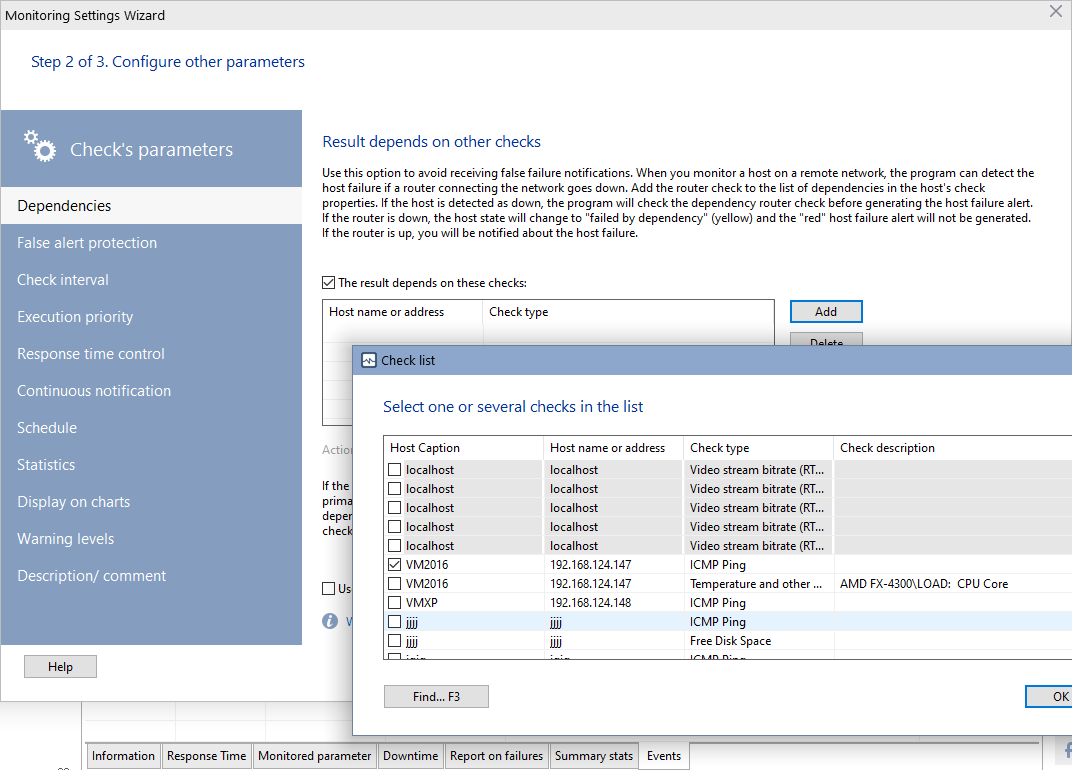
4. No passo seguinte do assistente, há parâmetros adicionais da verificação ICMP ping...
O resultado depende de outras verificações
Use esta opção para evitar alertas falsos. Em verificações de hosts pela internet, indique que elas dependem da verificação do roteador (ou de um host do provedor). Se a verificação do host remoto falhar, o programa confere o roteador ou a conexão com a internet antes de alertar. Se o roteador ou a internet não responder, o alerta não dispara e a verificação do host remoto fica com o status "failed by dependency". Se o roteador responder, a verificação do host remoto é considerada com falha, e a notificação é enviada.
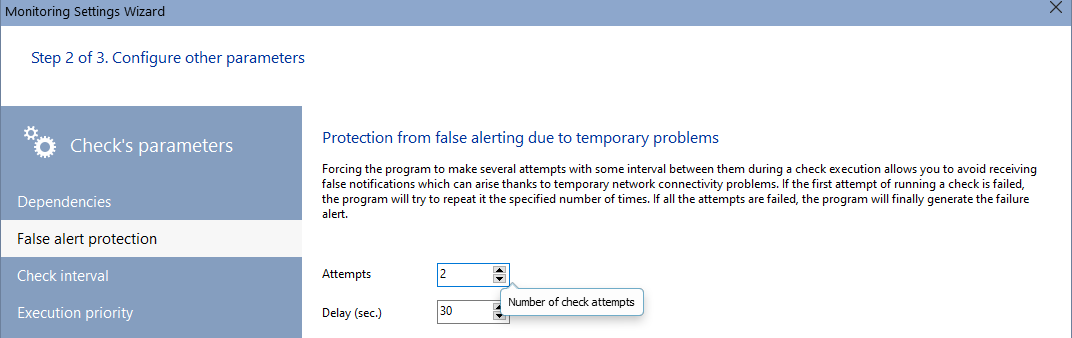
Proteção contra alerta falso por problemas temporários
Várias tentativas, com intervalo entre elas, evitam alertas falsos por falhas passageiras nos canais. Depois da primeira falha, o programa repete o número de tentativas configurado. Se todas falharem, o alerta dispara.
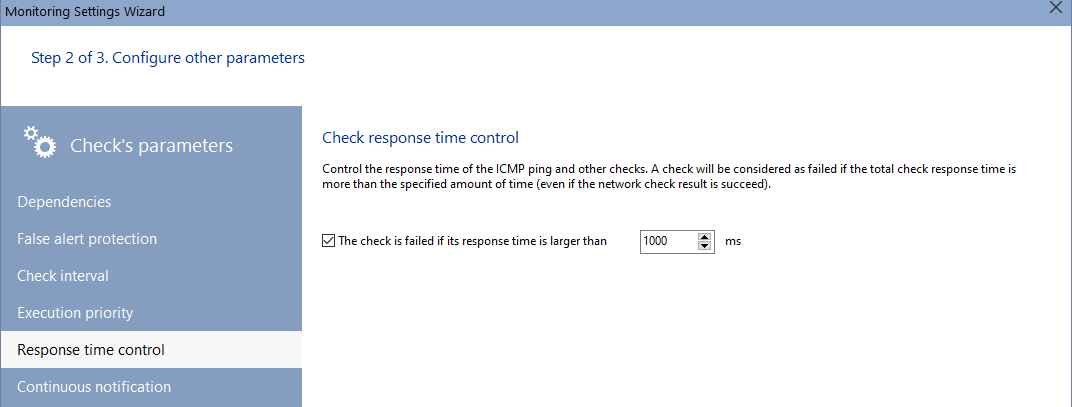
Controle do tempo de resposta da verificação
Controle o tempo de resposta do ICMP ping e de outras verificações. A verificação é considerada com falha se o tempo de execução passar do limite, mesmo que termine com sucesso.
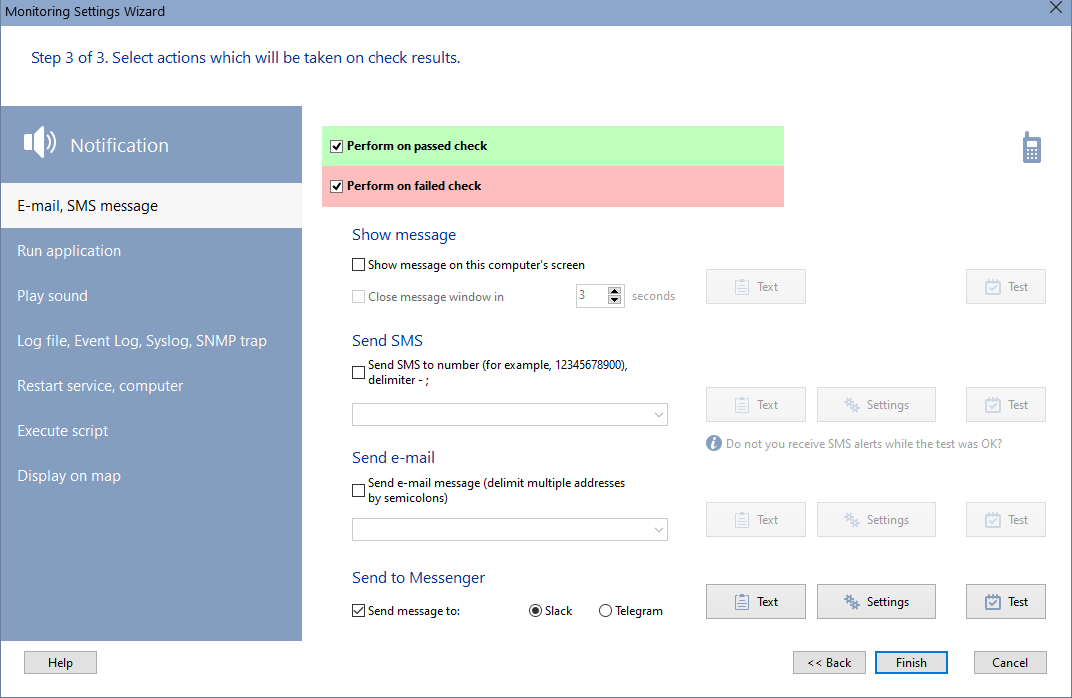
5. No último passo, defina as notificações para quando a verificação ICMP ping falhar (o host para de responder) ou passar. Por exemplo, o envio de uma mensagem ao Slack.
6. Clique em Finish. A verificação foi criada e já está em execução. O resultado aparece na lista de verificações e no gráfico do painel abaixo.
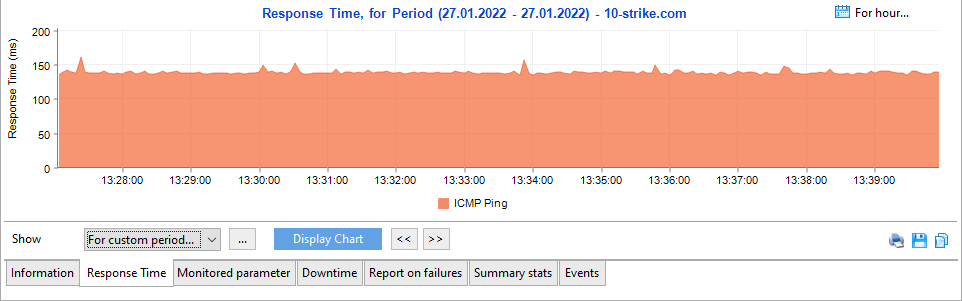
Com a verificação ICMP Ping Availability, o programa envia pacotes periodicamente ao host remoto e espera a resposta dentro do tempo limite. Em alguns casos, receber essa resposta basta para considerar o host disponível. Em outros, não. Em comunicação celular, um tempo de resposta alto demais pode indicar um canal "lotado". Com as estatísticas do tempo de resposta, dá para analisar switches e outros equipamentos e decidir a troca ou o reparo a tempo.
Só o ICMP ping não avalia o estado de um host de forma objetiva. É preciso acompanhar o desempenho e o status dos serviços com verificações específicas (SNMP, WMI, SQL, FTP, SSH e assim por diante).
Veja também: Monitoramento de porta TCP, Monitoramento SNMP
Requisitos: Windows XP/Vista/7/8.1/10/11, Server 2003/2008/2012/2016/2019/2022.


