
 Syslog ist ein
Standard für die Protokollierung von Computerdaten. Er wird in Computernetzen auf Basis des TCP/IP-Protokolls verwendet.
Das Syslog-Protokoll ist einfach. Ein Absender sendet eine kurze Nachricht (nicht länger als 1024 Bytes) an einen Empfänger. Die Nachricht kann über UDP oder TCP gesendet werden. Syslog kann für die Systemverwaltung und Sicherheitsüberwachung eingesetzt werden. Es wird von einer Vielzahl von Geräten (wie Druckern und Routern) und Empfängern auf verschiedenen Plattformen unterstützt. Daher kann Syslog genutzt werden, um Protokolldaten vieler unterschiedlicher Systeme in einem zentralen Repository zusammenzuführen.
10-Strike Network Monitor kann Syslog-Meldungen empfangen und einen Netzwerkadministrator auf verschiedene Weise darüber benachrichtigen. Um den Syslog-Empfang zu aktivieren, wählen Sie den Menüpunkt „Überwachung | Syslog-Überwachung“. Im Fenster Syslog-Überwachung können Sie festlegen, ob das Programm Alle Syslog-Einträge empfangen oder Einträge empfangen, die Filtern entsprechen soll (und diese Filter konfigurieren). Hier können Sie auch den Syslog-Empfangsport ändern. Der Standard-Syslog-Port ist UDP 514.

Wenn viele Geräte in Ihrem Netzwerk Syslog-Meldungen senden, können Sie einen Filter konfigurieren, der unnötige und unwichtige Meldungen ausfiltert. Wählen Sie dazu die Option Einträge empfangen, die mindestens einer Bedingung entsprechen und klicken Sie auf Hinzufügen.

Um beispielsweise Syslog-Einträge nur von einem Host zu empfangen, können Sie die Option IP-Adresse des Absenders wählen und die IP-Adresse des Hosts angeben. Wenn Sie die Option Text wählen, sucht das Programm den eingegebenen Text in jeder empfangenen Nachricht und benachrichtigt Sie nur, wenn der Text in der Nachricht enthalten ist.
Für jede Bedingung können Sie eigene Alarmparameter festlegen. Beispielsweise wird beim Empfang einer Nachricht von einem Gerät ein Skript ausgeführt, und beim Empfang von einem anderen Gerät ein anderes Skript. Wenn die Option Über alle eingehenden Meldungen benachrichtigen aktiviert ist, sind die Benachrichtigungsparameter für alle Syslog-Einträge gleich.
Um Benachrichtigungen für empfangene Syslog-Einträge zu konfigurieren, klicken Sie auf die Schaltfläche Alarme konfigurieren....
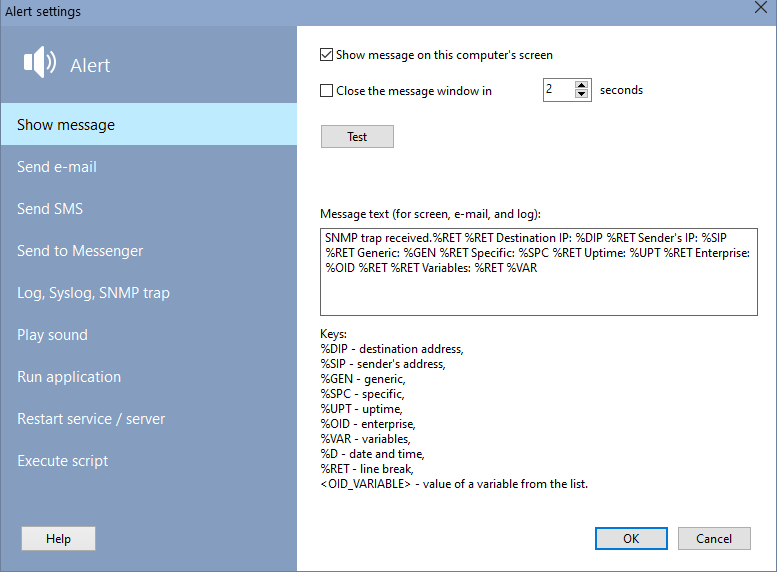
Die Benachrichtigungsmethoden und Alarmaktionen sind dieselben wie beim Hinzufügen und Konfigurieren von Überwachungsprüfungen.
Wenn es erforderlich ist, alle eingehenden Meldungen in die Protokolldatei zu schreiben und dabei die Filtereinstellungen zu ignorieren, aktivieren Sie die entsprechende Option im Fenster Syslog-Überwachung. Alle eingehenden Meldungen werden dann protokolliert, und Sie erhalten zusätzliche Benachrichtigungen gemäß den Filtereinstellungen.
Nach dem Aktivieren des Syslog-Empfangs und dem Konfigurieren der Einstellungen können Sie diese Fenster schließen. Die Syslog-Empfangsfunktion arbeitet im Hintergrund weiter.