
 Syslog est une norme de journalisation, utilisée sur les réseaux TCP/IP.
Le protocole Syslog est simple. L'émetteur envoie un message court (1 024 octets au plus), en UDP ou TCP. Syslog sert à l'administration et à l'audit de sécurité. Il est pris en charge par de nombreux équipements (imprimantes, routeurs) et récepteurs. Il regroupe les journaux de systèmes différents dans un dépôt central.
10-Strike Network Monitor reçoit les messages Syslog et alerte l'administrateur. Pour l'activer : "Surveillance | Surveillance Syslog". Dans la fenêtre Surveillance Syslog, choisissez Recevoir tous les enregistrements ou Recevoir les enregistrements qui satisfont les filtres. Vous pouvez aussi changer le port. Le port par défaut est UDP 514.
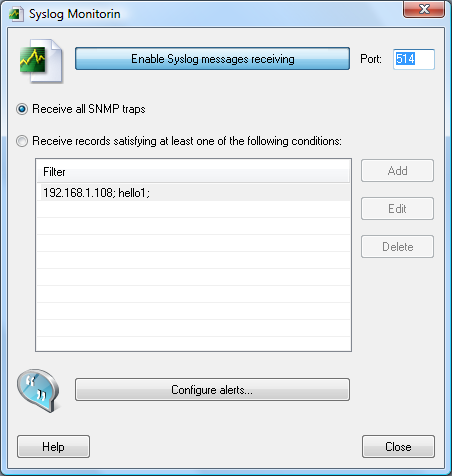
Fig. 1 : Fenêtre Surveillance Syslog
S'il y a beaucoup d'émetteurs, un filtre écarte les messages sans intérêt. Choisissez Recevoir les enregistrements qui satisfont au moins une condition, puis Ajouter.
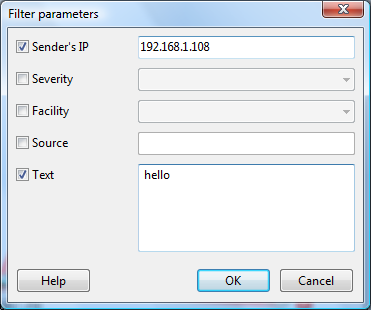
Fig. 2 : Fenêtre Paramètres du filtre Syslog
Pour ne recevoir que les enregistrements d'un hôte, sélectionnez Adresse IP de l'émetteur et indiquez l'adresse. Avec Texte, le programme cherche le texte saisi et n'alerte que s'il le trouve.
Pour les notifications, cliquez sur Configurer les alertes... (fig. 1).
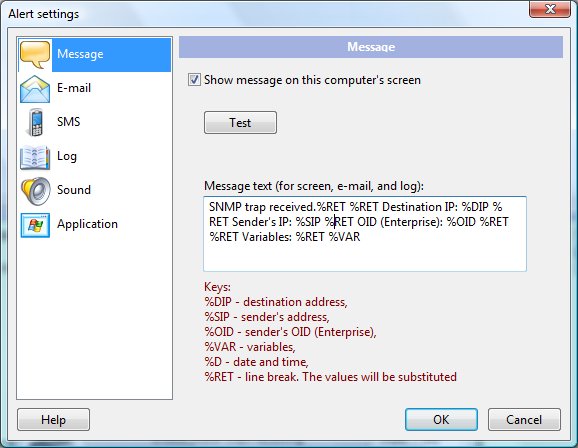
Fig. 3 : Fenêtre Paramètres d'alerte
Les méthodes de notification sont les mêmes que pour l'ajout et la configuration d'un contrôle.
Une fois la réception activée et réglée, vous pouvez fermer ces fenêtres. La réception continue en arrière-plan.
 Télécharger 10-Strike Network Monitor — version d'évaluation
 Tarifs | Commander
Configuration requise : Windows XP/Vista/7/8.1/10/11, Server 2003/2008/2012/2016/2019/2022.


