
Com frequência, principalmente quando a rede não tem DNS e WINS bem configurados, fica difícil ver a vizinhança de rede. A varredura por endereços IP obtém a lista de todos os computadores disponíveis.
Você varre uma faixa de IP e inclui computadores novos na lista de inventário pelo item de menu de contexto "Add computers from IP range" (ou pelo botão da barra "Computers - Add computers from IP range").
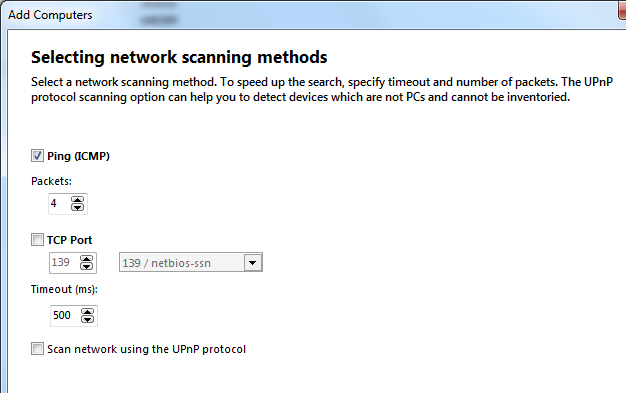
Preencha os campos do formulário:
- IP address range — informe uma máscara ou o endereço inicial e o final. O programa detecta a faixa automaticamente (botão "Detect IP range"). A faixa vem das configurações de rede da interface selecionada na lista "Interface" (endereço IP e máscara de sub-rede).
- No campo "Scanning method" você escolhe como verificar se o host está na rede: Ping comum ou varredura de uma porta TCP. Se os dois métodos estiverem marcados, o programa faz o ping e, se o resultado for negativo, varre a porta TCP do host.
- Ping — verificação por ping (pacotes ICMP echo). Informe a quantidade de pacotes (4 por padrão).
- TCP port — verificação de conexão TCP. Informe a porta TCP (por exemplo, 139 — NetBIOS).
- Timeout — tempo em que o programa espera a resposta do computador remoto.
Clique em "Next".
A busca pode ser cancelada antes do fim com o botão "Stop".
Se o host responder, ele entra na lista "Found computers". Marque os computadores necessários. Os marcados entram na lista de inventário pelo botão "Add". Você pode remover os sufixos DNS antes de incluir os hosts (útil quando os nomes DNS são longos).
Ao terminar a varredura, a janela mostra só os endereços IP encontrados. Você resolve os IPs em nomes de host com o botão "Resolve IPs". A resolução pode ser cancelada com "Stop".
Os computadores encontrados entram na lista de inventário pelo botão "Add".
Atenção!
1. O programa sem registro não inclui mais de três computadores na lista de inventário (depois do período de avaliação de 30 dias). Adquira uma chave de licença para trabalhar com a quantidade de computadores que você precisa inventariar.
2. Esta função depende do firewall. Configure o firewall para permitir que o programa varra portas TCP de outros hosts.