
Sommaire
Comment configurer la surveillance du trafic et de la bande passante dans le programme ?
Comment activer NetFlow sur un commutateur ?
Configurer et activer le collecteur NetFlow dans le programme
Créer et configurer le contrôle « Trafic réseau (NetFlow v5/9/IPFIX) »
Consulter les statistiques, graphiques et diagrammes
Informations générales
NetFlow est un protocole réseau développé par Cisco Systems pour la surveillance de la bande passante et du trafic. Il n'est pas réservé aux équipements Cisco : d'autres fabricants le prennent en charge. Plusieurs versions existent ; les plus utilisées sont les versions 5 et 9.
La collecte de trafic avec le protocole NetFlow repose en général sur trois composants :
- Capteur
Il collecte les statistiques du trafic qui le traverse. Il s'agit en général d'un commutateur de niveau 3 ou d'un routeur. Parfois, on utilise des capteurs autonomes qui reçoivent les données d'un port miroir du commutateur. - Collecteur
Il collecte les données du capteur et les place dans le stockage. - Analyseur
Il analyse les données collectées par le collecteur et produit ou affiche des rapports lisibles (par exemple des graphiques).
Certains systèmes de supervision réunissent deux composants en un seul, comme le fait « 10-Strike Network Monitor Pro ».
Le schéma de fonctionnement du protocole NetFlow dans le programme est le suivant :
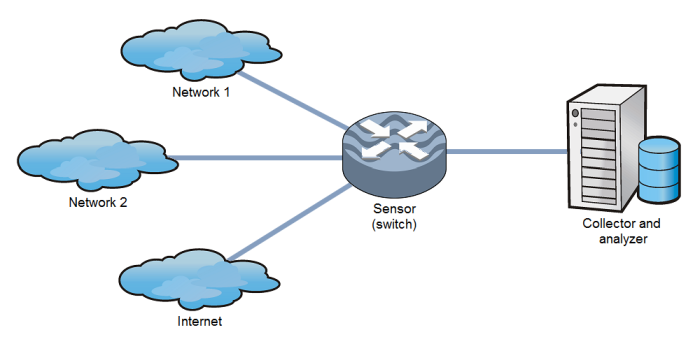
Un capteur (commutateur) collecte les données du trafic local et Internet qui le traverse. Il les envoie ensuite, en UDP, vers l'hôte dont l'adresse IP est indiquée dans ses paramètres. Le serveur de supervision démarré sur cet hôte reçoit les données, les traite et les enregistre dans la base du programme. Ce service relit la base, calcule le volume de trafic et la bande passante sur la période voulue, et les compare aux seuils lors de l'exécution du contrôle Trafic et bande passante (NetFlow v5/9). Si les valeurs courantes sortent des seuils, le programme génère des alertes et envoie des notifications.
Comment configurer la surveillance du trafic et de la bande passante dans le programme ?
Pour surveiller le trafic et la bande passante dans le programme, procédez ainsi :
- Activez la collecte et l'envoi des statistiques NetFlow sur le commutateur ou le routeur.
- Configurez les paramètres du collecteur dans le programme.
- Créez le contrôle Trafic et bande passante (NetFlow v5/9) dans le programme et indiquez ses paramètres. Le collecteur s'active automatiquement dès qu'au moins un contrôle de ce type existe.
- Si vous devez collecter les statistiques NetFlow sans analyser le débit ni le volume dans un contrôle, activez le collecteur manuellement dans les paramètres.
Chaque étape est détaillée ci-dessous.
Comment activer NetFlow sur un commutateur ?
Vous pouvez activer NetFlow sur un commutateur depuis la console d'administration, en exécutant un jeu de commandes. Vous trouverez sur Internet des articles décrivant la procédure pour votre équipement. Les commandes varient selon le modèle et le fabricant. Reportez-vous à la documentation de l'équipement.
Voici un exemple de configuration NetFlow sur un commutateur Cisco :
- Sélectionnez les interfaces réseau à surveiller et sur lesquelles collecter le trafic.
R1(conf)# interface FastEthernet 0/1

R1(config-if)# ip flow ingress

R1(config-if)# ip flow egress
- La deuxième étape consiste à indiquer l'adresse du collecteur et le numéro du port UDP de réception. Vous pouvez aussi préciser la version du protocole NetFlow compatible avec le collecteur (5 ou 9 dans notre cas).
R1(config)# ip flow-export destination 192.168.0.100 2055

R1(config)# ip flow-export version 5
Vous pouvez utiliser les commandes suivantes pour les tests :
1) show ip cache flow — affiche les statistiques NetFlow locales du commutateur, sans collecteur.
2) show ip flow export — affiche les statistiques d'échange avec le collecteur (paquets envoyés, erreurs, etc.).
Configurer et activer le collecteur NetFlow dans le programme
Les paramètres généraux du collecteur se trouvent dans l'onglet NetFlow des paramètres du programme.
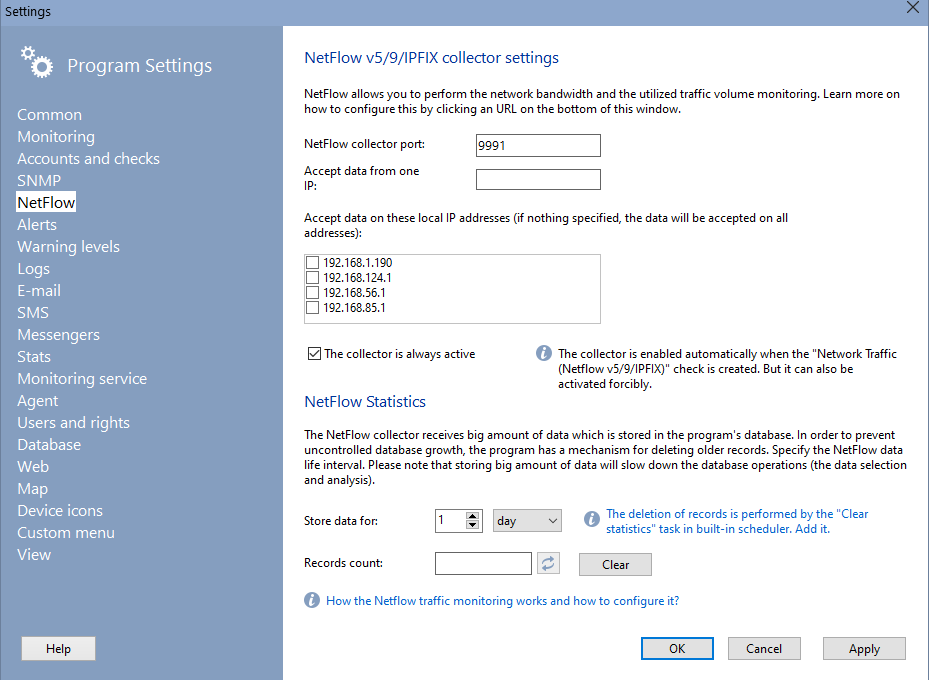
Pour commencer à collecter les données du commutateur, indiquez le numéro de port qui recevra les paquets envoyés par le capteur NetFlow (votre commutateur). Les ports 9555, 9995 ou 9991 sont souvent utilisés.
S'il y a plusieurs sources NetFlow sur le réseau et que vous ne voulez recevoir les données que d'un seul commutateur, indiquez son adresse IP dans le champ Accepter les données d'une seule IP.
Si le serveur de supervision dispose de plusieurs interfaces réseau, vous pouvez indiquer les adresses IP locales qui doivent accepter les données NetFlow. Si ce champ est vide, les données sont reçues sur toutes les interfaces et adresses.
Le collecteur NetFlow reçoit de gros volumes de données et les stocke dans la base du programme. Pour éviter une croissance incontrôlée, le programme supprime les anciens enregistrements. Indiquez, dans le champ Conserver les données pendant, la durée de conservation des données NetFlow. Un volume important ralentit l'analyse et la création des rapports. Par défaut, le programme conserve les données brutes NetFlow pendant un mois.
D'autres paramètres de durée de conservation des statistiques analysées se trouvent dans la section Statistiques.
Important ! Le collecteur démarre automatiquement et commence à recevoir et à enregistrer les données dès que vous avez créé au moins un contrôle de type Trafic et bande passante (NetFlow v5/9). Si aucun contrôle de ce type n'existe, ou s'ils sont tous arrêtés, le collecteur s'arrête automatiquement (au redémarrage du service de supervision).
Pour activer le collecteur sans créer de contrôle Trafic réseau (NetFlow v5/9), activez simplement le paramètre Le collecteur est toujours actif.
Créer et configurer le contrôle « Trafic réseau (NetFlow v5/9) »
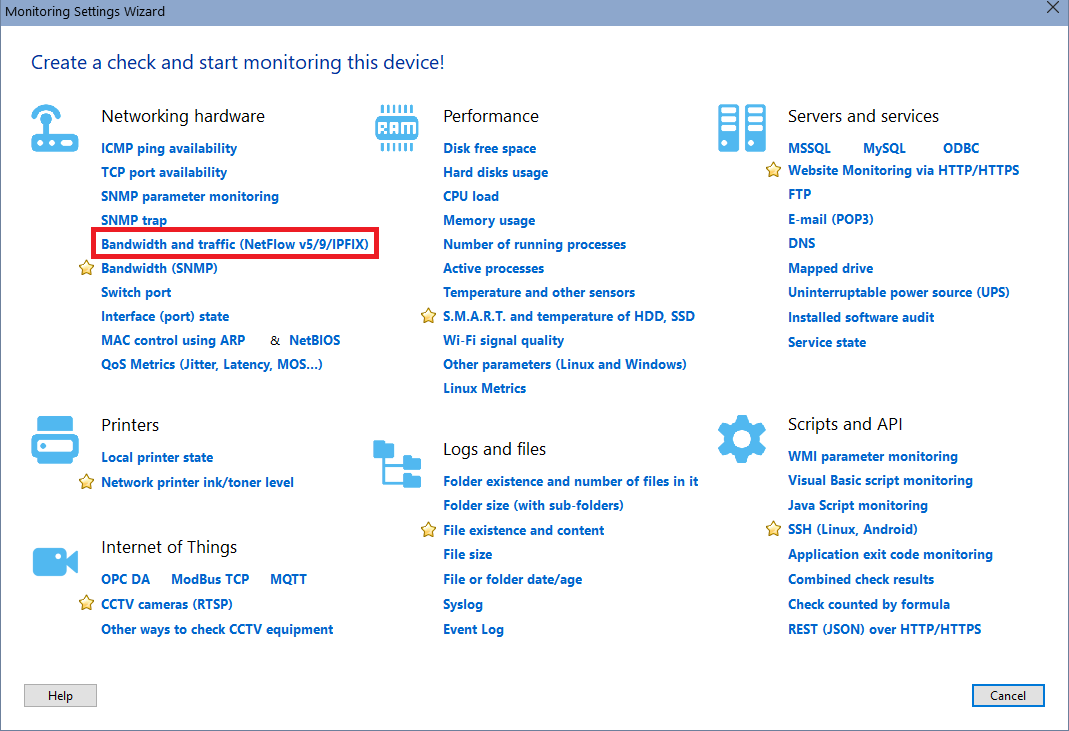
Pour commencer à recevoir les données NetFlow, créez au moins un contrôle de type Trafic et bande passante (NetFlow v5/9).
Sélectionnez l'hôte à superviser dans la liste, puis ajoutez-lui un contrôle. Choisissez Trafic et bande passante (NetFlow v5/9).
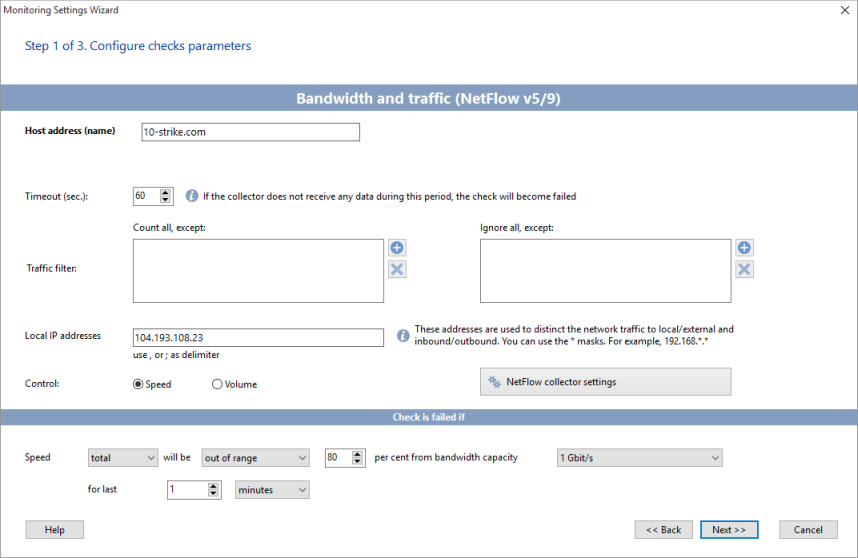
Indiquez les paramètres du nouveau contrôle.
Adresse de l'hôte (renseignée automatiquement). C'est l'adresse de l'équipement dont vous voulez surveiller le trafic.
Délai d'attente (en secondes). Si le collecteur ne reçoit aucune donnée pendant ce délai, le contrôle est considéré comme en échec et vous recevez la notification correspondante (si l'alerte d'échec est configurée). Cette erreur signifie que le commutateur a cessé de collecter et/ou d'envoyer les données, ou qu'une erreur réseau s'est produite.
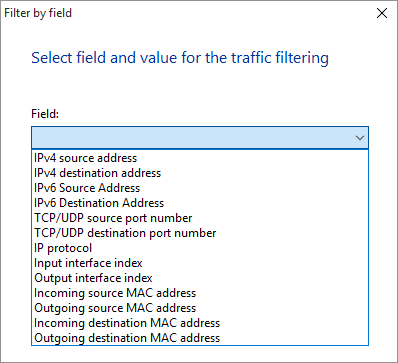
Filtre de trafic. Un capteur envoie au collecteur les statistiques de tout le trafic. Les filtres permettent de ne compter qu'un trafic particulier. Par exemple, le trafic de certaines sources, en listant leurs adresses IP. Ou le trafic d'un protocole précis (HTTP, FTP, SMTP, etc.). Définissez vos règles de comptage avec les champs Tout compter, sauf et Tout ignorer, sauf.
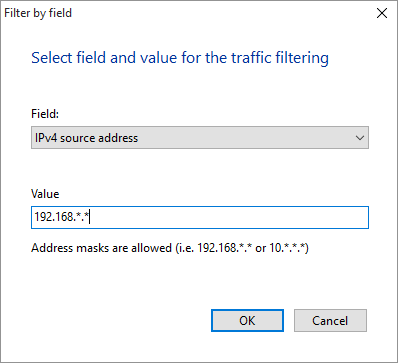
Les valeurs textuelles du filtre acceptent le masque * (l'astérisque remplace n'importe quel caractère ou chaîne).
Adresses IP locales. Ce paramètre distingue le trafic local et externe, ainsi que le trafic entrant et sortant. Indiquez ici les adresses IP locales de cet hôte. Les masques « * » sont admis (par exemple 192.168.*.*).
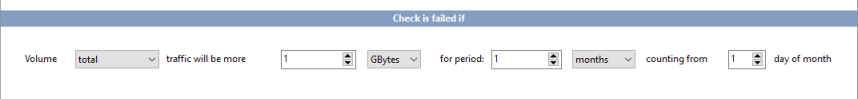
Contrôle : débit / volume. Choisissez ce que vous voulez surveiller : le débit réseau (en pourcentage de la bande passante disponible) ou le volume de trafic consommé. Après avoir choisi l'option Contrôle, vous pouvez définir la condition d'alerte (contrôle réussi ou en échec).
Après la création du premier contrôle de ce type, le collecteur démarre automatiquement. Vous pouvez le vérifier dans le journal du programme (NetMonitorPro.log). Une ligne de ce type doit apparaître :
19.05.2017 14:29:34: Netflow Collector started on port: 9991 (v5.4, svc)
Le serveur de supervision commence alors à analyser les données reçues, et le programme peut afficher les graphiques.
Important ! Un serveur de supervision ne peut démarrer qu'un seul collecteur NetFlow. Pour en organiser plusieurs, utilisez des serveurs de supervision supplémentaires. Ces collecteurs alimentent une même table NETFLOW dans la base du programme.
Consulter les statistiques, graphiques et diagrammes
Le programme agrège les statistiques de trafic NetFlow et crée des graphiques, des tableaux de synthèse et des diagrammes. Tout cela est disponible dans l'onglet NetFlow de la fenêtre principale.
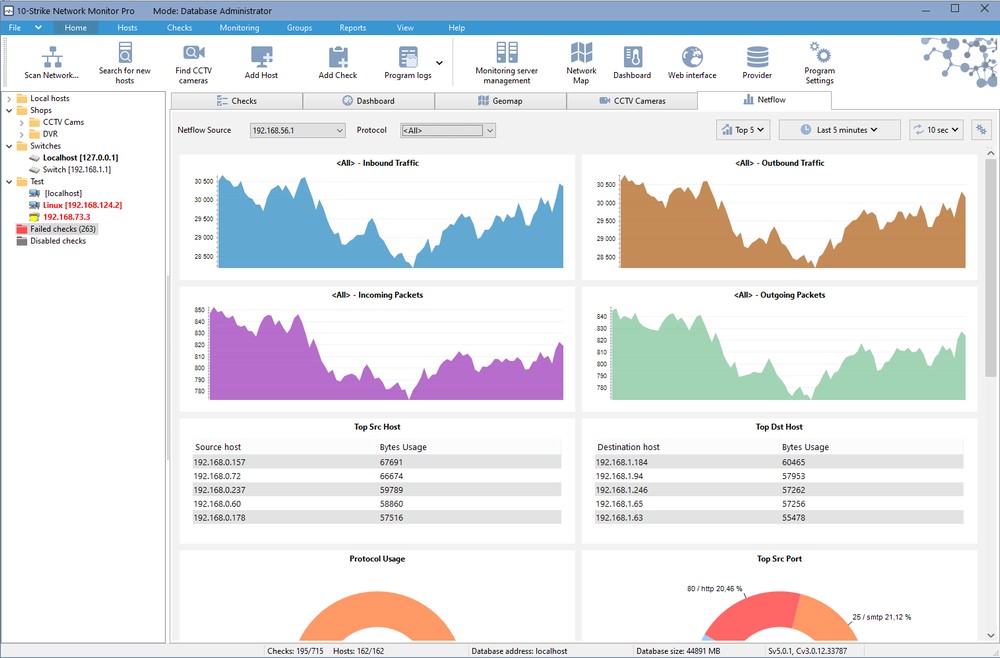
Le tableau de bord présente les rapports NetFlow suivants :
- Trafic entrant par protocole
- Trafic sortant par protocole
- Nombre de paquets entrants et sortants par seconde
- Principaux hôtes du trafic sortant
- Principaux hôtes du trafic entrant
- Utilisation des protocoles
- Principaux ports sortants
- Principaux ports entrants
- Principaux AS sortants
- Principaux AS entrants
Le tableau de bord permet de changer de source de données NetFlow, de modifier l'intervalle de mise à jour des rapports, la profondeur des statistiques et le nombre de points des classements.