
 Syslog es un
estándar para el registro de datos informáticos. Se usa en redes informáticas basadas en el protocolo TCP/IP.
El protocolo Syslog es sencillo. Un emisor envía un mensaje breve (de no más de 1024 bytes) a un receptor. El mensaje puede enviarse mediante UDP o TCP. Syslog puede usarse para la administración de sistemas informáticos y auditoría de seguridad. Lo admiten muchos tipos de dispositivos (impresoras, routers, etc.) y receptores en distintas plataformas. Por ello, syslog puede integrar datos de registro de muchos sistemos distintos en un repositorio central.
10-Strike Network Monitor puede recibir mensajes Syslog y alertar al administrador de red sobre ellos mediante varios métodos. Para habilitar la recepción de Syslog, seleccione el elemento de menú "Monitoring | Syslog monitoring ". En la ventana Syslog Monitoring, puede configurar si el programa debe Receive all Syslog records o Receive records satisfying filters (y configurar esos filtros). Aquí también puede cambiar el Port de recepción de Syslog. El puerto Syslog predeterminado es UDP 514.

Si hay muchos dispositivos que envían mensajes Syslog en su red, puede configurar un filtro de traps que le permita descartar mensajes innecesarios e irrelevantes. Para configurar un filtro, seleccione la opción Receive records satisfying at least one condition y haga clic en Add.

Por ejemplo, para recibir registros Syslog de un solo host puede seleccionar la opción Sender's IP address e indicar la dirección IP del host. Si selecciona la opción Text, el programa buscará el texto ingresado en cada mensaje recibido y le alertará solo cuando el texto esté contenido en el mensaje.
Para cada condición puede configurar sus propios parámetros de alerta. Por ejemplo, al recibir un mensaje de un dispositivo se ejecutará un script, y al recibir un mensaje de otro dispositivo, otro script. Cuando está habilitada la opción Notify about all incoming messages , los parámetros de notificación son los mismos para todas las entradas syslog.
Para configurar notificaciones de los registros Syslog recibidos, haga clic en el botón Configure alerts....
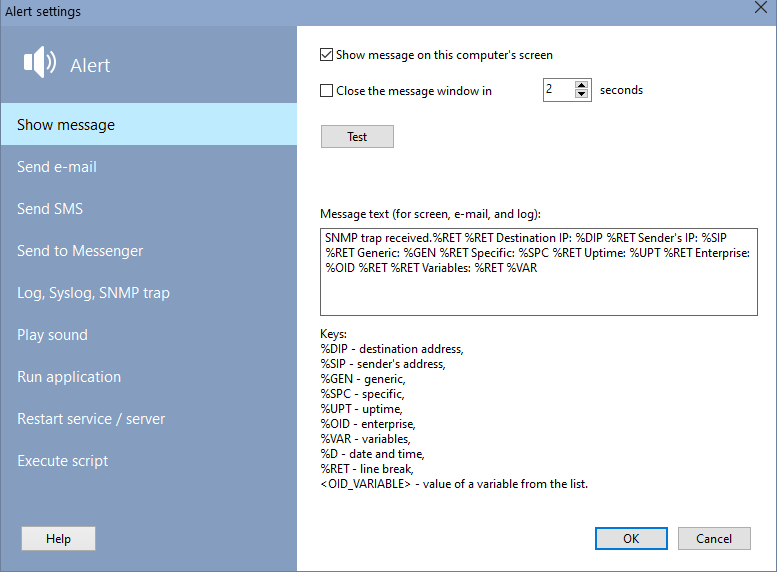
Los métodos de notificación y las acciones de alerta son los mismos que al agregar y configurar comprobaciones de monitoreo.
Si es necesario registrar todos los mensajes entrantes en el archivo de log ignorando la configuración de filtros, active la opción correspondiente en la ventana Syslog Monitoring. En ese caso, todos los mensajes entrantes se registrarán en el log y recibirá notificaciones adicionales según la configuración de filtros.
Tras habilitar la recepción de Syslog y configurar los ajustes, puede cerrar esas ventanas. La función de recepción de Syslog seguirá operando en segundo plano.