
Configuration de l'audit des accès aux partages pour détecter les créations et les suppressions de fichiers
Par défaut, le programme ne peut pas identifier l'utilisateur qui a supprimé ou créé un fichier. Il faut activer l'audit d'accès de ce partage. Vous pouvez le faire en deux étapes :
1. Configurer la stratégie de groupe d'audit dans le système
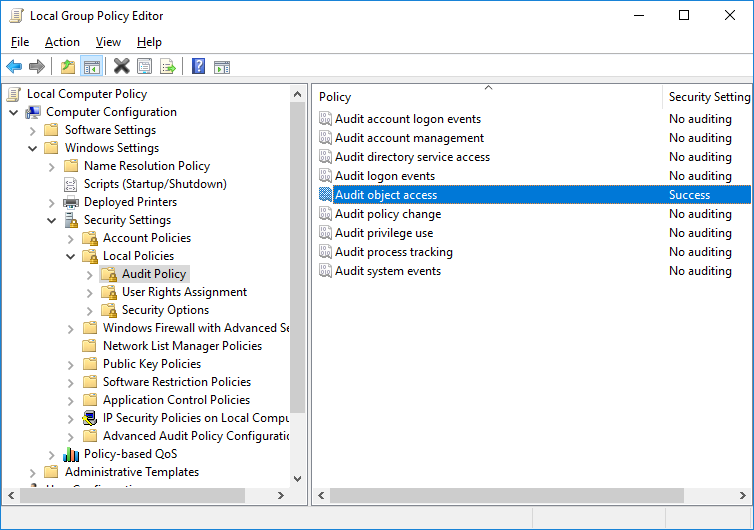
Exécutez la commande gpedit.msc (Win+R, ou Démarrer -> Exécuter...) : Stratégie « Ordinateur local » — « Configuration ordinateur » — « Paramètres Windows » — « Paramètres de sécurité » — « Stratégies locales » — « Stratégie d'audit » — double-cliquez sur « Auditer l'accès aux objets ». Il suffit de surveiller les accès réussis. Le programme effectue cette étape automatiquement lorsque vous cliquez sur « Activer l'audit pour le dossier indiqué ».
2. Activer l'audit pour les dossiers nécessaires
Procédez comme suit :
1) Ouvrez la boîte de dialogue des propriétés du dossier à surveiller. Cette boîte de dialogue s'ouvre automatiquement lorsque vous cliquez sur « Activer l'audit pour le dossier indiqué ».
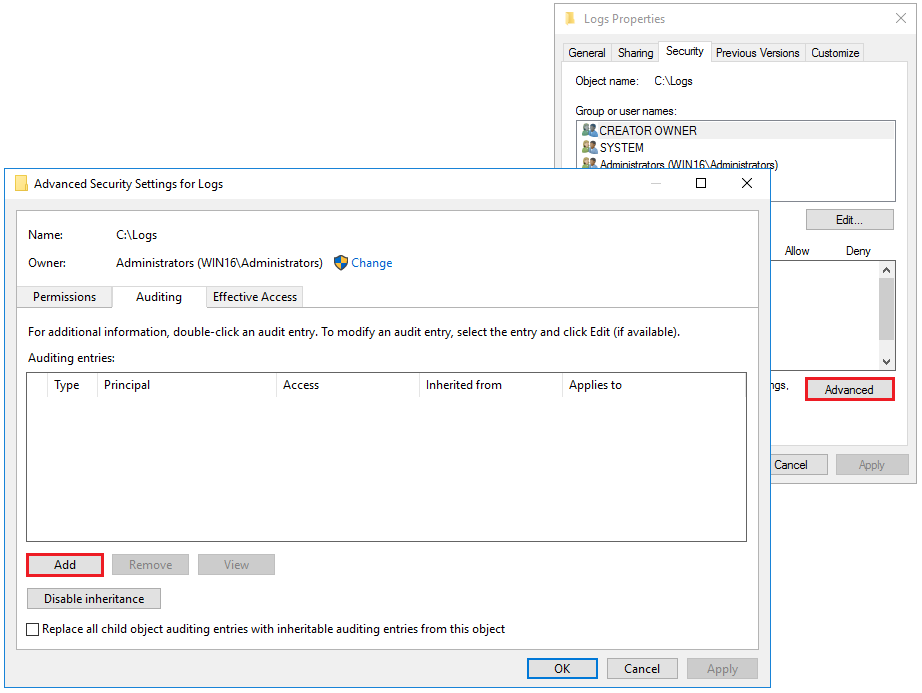
2) Allez sous l'onglet Sécurité et cliquez sur Avancé. Ouvrez l'onglet Audit et cliquez sur Ajouter.
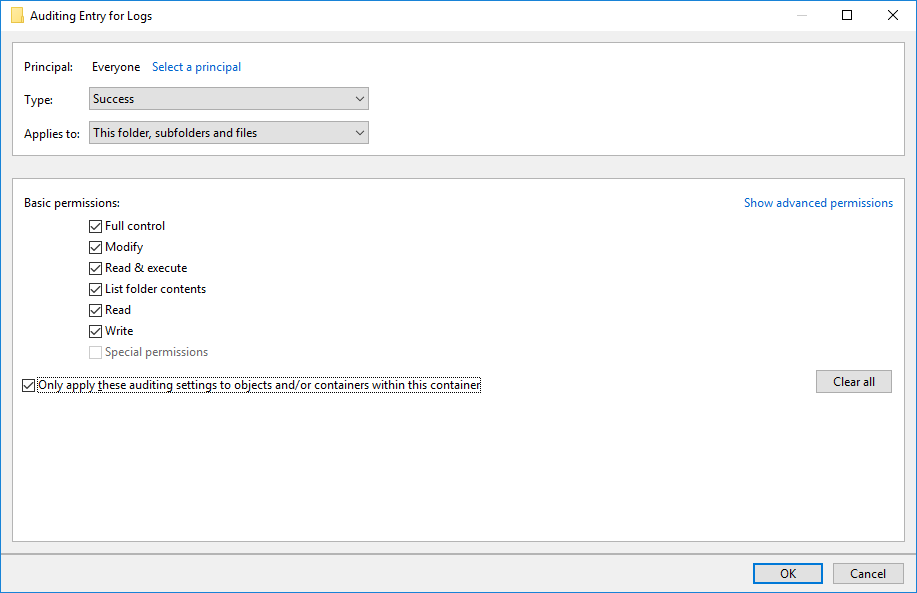
3) Dans la fenêtre Entrée d'audit pour..., sélectionnez Objet. Cliquez sur Sélectionner un objet : la boîte de dialogue standard de sélection des utilisateurs s'affiche.
4) Dans la boîte de dialogue de sélection des utilisateurs, cliquez sur Avancé...
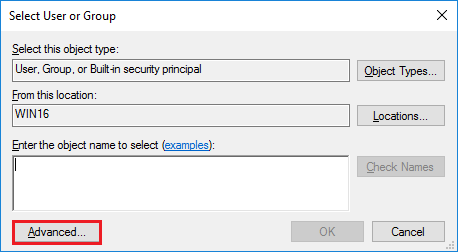
puis sur Rechercher... pour afficher la liste complète des utilisateurs du système. Sélectionnez Tout le monde et cliquez sur OK.
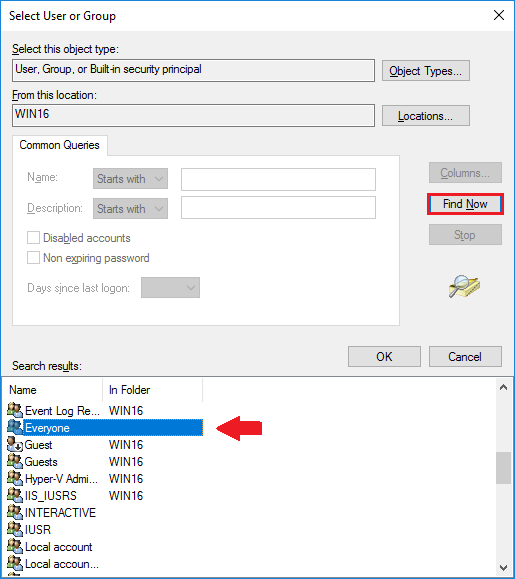
5) Revenez à la boîte de dialogue Entrée d'audit pour... et sélectionnez les événements que le système doit auditer pour les opérations sur les fichiers du dossier. Appliquez les modifications dans toutes les boîtes de dialogue ouvertes, l'une après l'autre.
La configuration de l'audit est maintenant terminée pour le dossier. Windows ajoute des enregistrements au journal d'événements pour les opérations de fichiers sélectionnées dans ce dossier. Lorsque des fichiers sont supprimés ou créés dans le dossier, le programme lit le journal d'événements et obtient des informations complémentaires sur les utilisateurs connectés qui ont exécuté les opérations surveillées.
Notez que le système écrit plus de 10 enregistrements dans le journal d'événements pour une seule opération sur un fichier. Le journal peut croître assez vite : nous recommandons d'en limiter la taille dans les paramètres du journal d'événements et de le surveiller.